0% read
마지막 업데이트:
Oasis Network
Oasis Labs에서 개발한 Oasis Network는 사용자에게 자신의 데이터에 대한 제어권과 소유권을 제공하여 혁신적인 개인정보 보호 중심 애플리케이션 및 사용 사례의 개발을 촉진하도록 설계된 탈중앙화 네트워크입니다.[4]

개요
Oasis Network는 프라이버시에 중점을 두고 지분 증명(proof-of-stake) 메커니즘을 기반으로 구축된 탈중앙화 플랫폼입니다. 이 네트워크는 사용자가 자신의 데이터를 제어할 수 있도록 권한을 부여하는 동시에 프라이버시 중심 애플리케이션의 개발을 지원합니다. 네트워크는 기밀성 및 데이터 무결성, 탈중앙화된 감사 가능성, 다양한 사용 사례에 대한 다재다능함, 그리고 실제 사용을 위한 실용적인 성능이라는 네 가지 핵심 기능을 중심으로 구축되었습니다.
이러한 기능은 이중 레이어 설계를 통해 가능해집니다. 합의 레이어(Consensus Layer)는 탈중앙화된 원장 기능을 처리하고, 파라타임 레이어(ParaTime Layer)는 프라이버시 보존 연산을 지원합니다. 이 네트워크는 보안을 유지하면서 동시에 여러 런타임을 지원할 수 있습니다. 또한 Oasis는 사용자가 자신의 데이터를 토큰화할 수 있도록 하여 중앙 집중식 통제로부터 데이터를 보호하고, 프라이버시를 보존하는 서비스 및 애플리케이션의 개발을 가능하게 합니다.[4]
2026년 4월까지 Oasis Protocol Foundation은 타사 빌더를 지속적으로 지원하는 한편, 자체 프라이버시 인프라 위에 애플리케이션을 구축하는 방향으로 전략을 전환했습니다. Privana Finance가 이 전략의 첫 번째 제품으로 확인되었습니다.[22]
역사
ROFL은 1년 이상의 개발 기간을 거쳐 2024년에 발표된 프레임워크에서 2025년 7월 2일 mainnet 서비스로 진화했습니다. 이번 출시에는 배포 인터페이스인 ROFL.App과 WT3 트레이딩 에이전트 및 개인정보 보호 우선 AI 동반자인 Zeph를 포함한 초기 애플리케이션이 포함되었습니다.[23][24]
Sapphire 1.0은 3.5년의 개발 기간과 10,152,146개의 검증된 메인넷 blocks를 거쳐 2025년 8월 14일에 출시되었습니다.[25]
2025년 12월 12일, Oasis는 전략적 투자 부문을 도입하며 기존의 보조금 프로그램에서 장기적인 자본 배치로의 전환을 설명했습니다. 해당 부문의 첫 번째 투자처로 SemiLiquid를 지명했습니다.[26]
2026년 4월 29일, Oasis Protocol Foundation은 제3자 개발자를 지속적으로 지원하는 동시에 자체 프라이버시 인프라를 기반으로 애플리케이션을 구축하는 데 전략적 집중을 하겠다고 발표했습니다. ROFL 출시와 Sapphire 릴리스는 인프라 개발에서 생산 단계로의 이동을 의미하며, 이후의 투자 이니셔티브와 애플리케이션 레이어 전략은 인프라 및 생태계 지원에서 장기적인 투자와 애플리케이션으로의 전환을 반영합니다.[22]

기술
Consensus Layer (합의 계층)
Consensus Layer는 적응성과 반응성이 뛰어나도록 설계되어 다양한 사용 사례를 효율적으로 수용하고 기술적 변화에 대응합니다. 이 계층은 트랜잭션의 정확성을 보장하기 위해 불일치 감지(discrepancy detection) 방식을 채택하며, 불일치가 발생할 경우 재선택 과정을 거치는 컴퓨팅 nodes 위원회를 활용합니다. 검증이 완료되면, 이 계층은 ParaTime 작업에 대한 불변의 기록을 유지하여 작업의 무결성에 기여합니다.[4]
기밀 컴퓨팅과 관련하여, Consensus Layer는 HME 및 ZKP와 같은 기술을 사용하는 런타임을 위한 고유한 요소들을 갖추고 있습니다. Oasis Labs는 트랜잭션의 기밀성을 보장하기 위해 Intel SGX 보안 엔클레이브와 같은 Trusted Execution Environments (TEEs)를 사용하는 Oasis Eth/WASI Runtime을 오픈 소스로 공개했습니다. 완전히 오픈 소스이므로 누구나 인스턴스를 설정하고 Consensus Layer에 연결할 수 있습니다.[4]
ParaTime Layer (파라타임 계층)
ParaTime Layer는 공유 상태를 가진 복제된 컴퓨팅 환경을 각각 나타내는 여러 병렬 런타임(ParaTimes)을 지원합니다. 이 계층은 클라이언트로부터 트랜잭션을 수신하고 이를 기반으로 상태 변경을 실행합니다. ParaTime 계층은 완전히 탈중앙화되어 운영되므로 개인이 자신만의 ParaTime을 생성하고 맞춤 설정할 수 있습니다. 각 ParaTime은 기밀 컴퓨팅, 공개 또는 폐쇄형 위원회, 또는 기타 사양 등 애플리케이션의 특정 요구 사항에 맞게 조정될 수 있습니다. ParaTime은 자체적인 합의를 처리하지 않으므로 개발을 단순화하고 전체 네트워크로의 통합을 강화합니다. ParaTime은 계산을 관리하며, 실행의 정확성과 무결성을 보장하기 위해 불일치 감지가 사용됩니다. Oasis mainnet 문서에는 Sapphire, Cipher, Emerald가 배포된 ParaTime으로 나열되어 있으며, Sapphire가 기본 ParaTime으로 지정되어 있습니다.[27]
Sapphire
Sapphire는 Web3를 위해 맞춤 설계된 기밀 Ethereum Virtual Machine (EVM)으로, 개발자, 사용자 및 브랜드에 유연한 개인정보 보호 옵션을 제공합니다. 이를 통해 민감한 데이터를 처리하는 컨트랙트에 대해 안전한 암호화 및 저장을 보장하는 동시에, 완전 공개에서 완전 비공개까지 다양한 수준의 기밀성을 가진 dApps를 구축할 수 있습니다. 다른 EVM 네트워크에서 구축된 dApps는 최소한의 조정만으로 Sapphire로 쉽게 이전할 수 있으며, MetaMask, Truffle, Hardhat과 같은 도구와의 호환성을 유지합니다. 이 플랫폼에는 난수 생성 및 암호화 검증과 같은 필수 프로세스를 위한 사전 컴파일된 컨트랙트가 포함되어 있으며, 무료 eth_call 작업을 제공하여 사용자 비용 없이 비공개 상태에 접근할 수 있게 합니다. 또한 Sapphire는 안전한 Web2 인증을 지원하여 현대적인 모바일 기기 및 브라우저의 자격 증명이 필요한 dApps에 이상적입니다.[5]
Sapphire 1.0은 3.5년의 개발 기간과 10,152,146개의 검증된 mainnet blocks를 거쳐 2025년 8월 14일에 출시되었습니다.[25]
Emerald
Emerald는 트랜잭션 처리량을 초당 1,000건으로 늘리고 Solidity 개발자를 위해 수수료를 낮추도록 설계된 EVM 호환 ParaTime입니다. 전 세계적으로 분산된 node 운영자와 함께 완전히 탈중앙화되어 운영되며, gas 수수료를 위해 Oasis ROSE를 네이티브 토큰으로 사용합니다. Emerald는 완전한 EVM 호환성, EVM 기반 dApps와의 원활한 통합, 향상된 확장성, 현저히 낮은 트랜잭션 수수료(Ethereum보다 99% 이상 저렴), 상호운용성을 위한 크로스체인 브릿지 기능을 제공합니다.[6]
Cipher
Cipher는 WebAssembly(WASM)를 사용하며 프라이버시에 초점을 맞춘 ParaTime입니다. 개발자는 Rust와 함께 Oasis Contract SDK를 사용하여 기밀 decentralized applications (dApps)를 구축할 수 있습니다. 이는 Emerald ParaTime과 동일한 이점을 제공하면서 유연성과 보안이 추가되었습니다. 개발자는 비용에 따라 공개 데이터 저장소와 기밀 데이터 저장소 중에서 선택할 수 있습니다. 주로 Rust로 작성되는 WASM smart contracts는 엄격한 메모리 관리를 통해 메모리 누수 위험을 최소화함으로써 보안을 강화합니다.[7][8]
Oasis Privacy Layer (OPL)
Oasis Privacy Layer(OPL)는 암호화된 트랜잭션과 기밀 상태를 도입하여 Ethereum, BNB Chain, Polygon과 같은 네트워크의 smart contracts를 향상시키는 EVM 호환 프라이버시 솔루션입니다. 개발자는 기존 네트워크와의 호환성을 유지하면서 Sapphire와 통합된 Solidity 라이브러리를 통해 자신의 dApps에 기밀 상태와 선택적 공개 기능을 쉽게 추가할 수 있습니다.
OPL은 맞춤형 프라이버시를 제공하여 dApps가 완전히 공개되거나 기밀로 유지될 수 있도록 합니다. 사용자와 자산은 원래 네트워크에 유지하면서 프라이버시 기능은 OPL을 통해 Sapphire에서 실행할 수 있게 해줍니다. 또한 OPL은 크로스체인 프라이버시를 지원하며, Sapphire의 보안 런타임을 사용하여 네트워크 간에 dApp 상태를 동기화함으로써 사용자 안전을 개선합니다. 이를 통해 Solidity 개발자는 애플리케이션의 필요에 맞게 투명성 수준을 조정할 수 있습니다.[9]

Runtime Offchain Logic (ROFL)
Runtime Offchain Logic(ROFL)은 탈중앙화되고 검증 가능하며 프라이버시가 보존되는 애플리케이션을 가능하게 하는 프레임워크입니다. ROFL은 맞춤형 오프체인 로직, 즉 blockchain 외부의 프로그램이 신뢰 실행 환경(TEE)을 사용하여 온체인 로직에 검증 가능하게 연결될 수 있도록 합니다. 이 오프체인 연산은 비동기적으로 작동하며, TEE를 통해 신뢰를 유지하면서 트랜잭션이나 이벤트를 통해 온체인 구성 요소와 통신합니다. ROFL은 2025년 7월 2일부터 mainnet에서 라이브로 운영되고 있으며, 온체인 검증 및 키 관리와 함께 TEE 내에서 오프체인 애플리케이션 워크로드를 실행할 수 있게 합니다. ROFL.App 서비스는 애플리케이션 배포를 지원하며, 초기 라이브 애플리케이션에는 자율 거래 에이전트인 WT3와 프라이버시 우선 AI 동반자인 Zeph가 포함되었습니다.[21][23]
ROFL은 blockchain 컨텍스트 외부에서 TEE를 사용하여 성능과 유연성을 향상시키며, 신뢰를 저해하지 않으면서도 비용 효율적이고 검증 가능한 계산을 가능하게 합니다. 이는 Sapphire 런타임의 기능을 확장하여, 온체인상의 검증 가능성 및 기밀성 보장을 유지하면서도 복잡한 오프체인 워크로드를 처리할 수 있게 합니다. 검증 가능성은 node 운영자가 데이터를 올바르게 처리하도록 보장하며, 기밀성은 민감한 애플리케이션 데이터를 보호합니다.[20][21]
ROFL은 Intel SGX 및 TDX를 포함한 TEE, 원격 증명(remote attestation), 그리고 탈중앙화된 validator 세트에 의존합니다. Oasis node는 TEE를 프로비저닝하며, 여기서 ROFL 앱이 오프체인으로 실행되고 Oasis Network에 등록되어 smart contracts와 인증 및 상호작용을 수행합니다. ROFL은 원격 증명을 위해 TEE 내부에서 암호화 키를 생성하여 온체인 모듈 및 외부 시스템과의 안전한 통신을 보장합니다. 현재 문서에는 내장된 키 관리 기능과 Sapphire EVM 컨트랙트에 의한 ROFL 트랜잭션 출처 검증에 대해 설명되어 있습니다.[28][24]

2025 TEE Attack Disclosures
2025년 10월에 공개된 연구에서는 특정 서버 구성을 대상으로 한 물리적 메모리 버스 개입 공격(physical memory-bus interposition attacks)에 대해 설명했습니다. WireTap 논문은 서버 SGX에 대한 공격과 신뢰 상태에 있는 머신에서 SGX 증명 키를 추출한 사례를 보고했습니다.[29] Intel의 2025년 10월 28일 발표에서는 3세대 Xeon DDR4 플랫폼의 SGX를 대상으로 물리적 인터포저 장치를 사용한 WireTap 및 Battering RAM 공격을 설명했으며, 이와 별도로 DDR5 시스템과 관련된 WireTap 연구에 대해서도 논의했습니다.[30]
2025년 10월 2일 응답에서 Oasis Foundation은 자사의 키 매니저와 Sapphire 런타임이 Intel SGX v1을 사용하고 있으며, 이는 공개된 공격의 영향을 받지 않는 것으로 간주된다고 밝혔습니다. 또한 재단은 거버넌스 및 키 매니저 위원회 멤버십을 위한 validator/스테이크 요구 사항, 매 에포크(epoch)마다 교체되는 임시 트랜잭션 암호화 키, 그리고 동적 CPU 블랙리스트를 포함한 보호 조치를 언급했습니다. Oasis에 미치는 영향은 없다고 보고되었습니다.[31]
Oasis Nexus
Oasis Nexus는 Oasis Network의 공식 인덱서 도구로 운영되며, explorers 및 wallets의 백엔드 역할을 수행합니다. 이는 하나 이상의 Oasis nodes 및 기타 관련 소스로부터 blockchain 데이터를 지속적으로 가져옵니다. 이 데이터는 처리 과정을 거쳐 인덱싱된 SQL 데이터베이스에 저장됩니다. 이 데이터베이스는 JSON 기반 웹 API를 통해 데이터에 접근할 수 있게 합니다.[10][12]
이 API는 OpenAPI Specification (OAS) 3.0을 준수하여 다양한 시스템과의 호환성을 보장합니다. 여기에는 최신 block 번호 및 시간과 같은 필수 경로가 포함되어 있어 Web3 빌더, dApp 및 기타 온체인 애플리케이션이 사용하기 편리합니다.[12]
Oasis Nexus는 여러 엔티티, 주로 합의 및 ParaTime 레이어에 연결된 Oasis node로부터 데이터를 동적으로 소싱합니다. 추가 소스로는 validator 메타데이터를 위한 메타데이터 레지스트리, EVM smart contracts의 검증 가능한 소스 코드를 위한 Sourcify, 그리고 개별 NFT 인스턴스에 대한 상세 정보를 위한 IPFS 등이 있습니다.[12]가 포함됩니다.
데이터 쿼리 및 시각화 외에도 Oasis Nexus의 인덱서 기능은 회계 및 세무 기록 작업을 위한 분석 도구입니다. 이는 계정 중심의 이벤트 및 트랜잭션 내역을 제공하여 정확한 재무 감사, 세무 회계 및 기타 재무 활동을 지원합니다.[12]
Oasis Wallet
ROSE Wallet은 웹, 브라우저 확장 프로그램 및 Android 모바일 버전으로 제공됩니다. 이는 Oasis Network와 인터페이스하는 비수탁형(non-custodial) 지갑으로, 사용자가 ROSE 토큰을 보관, 전송 및 수신할 수 있도록 합니다. Sapphire의 ProtoFire가 제공하는 Oasis Safe는 별도의 수탁 옵션을 제공합니다. 지갑의 Transak 법정화폐 온램프(fiat on-ramp) 통합은 Transak이 ROSE 제공을 중단함에 따라 2025년 8월에 제거되었습니다.[32][25]
Oasis Wallet은 니모닉 복구 구문을 통한 지갑 생성, 니모닉 구문, 개인 키 또는 Ledger 장치를 통한 액세스, 트랜잭션 내역 조회, 트랜잭션 제출, 다중 계정 관리, 라이트/다크 모드 전환, UI 언어 선택, staking 및 staking 보상 수령을 포함한 여러 기능을 제공합니다. 사용자는 ADR-8 표준 계정 키 생성 프로세스를 사용하여 지갑 간에 쉽게 전환할 수도 있습니다.[10][11]
Oasis Explorer
Oasis Explorer는 Oasis Network 내의 온체인 활동에 대한 사용자 친화적인 탐색을 제공합니다. 모든 Oasis 런타임 환경을 아우르는 포괄적인 데이터와 분석을 제시하여 사용자가 네트워크의 성장과 발전을 분석할 수 있도록 합니다.[10]
Oasis Ecosystem Fund
2021년, Oasis Foundation은 Oasis Ecosystem Fund를 출범했습니다. 2023년 12월 기준 2억 3,500만 달러 규모로 평가되는 이 생태계 펀드는 창업자들이 Oasis Network에서 Web3의 미래를 구축할 수 있도록 지원하는 데 전념하고 있습니다.[13][14]
2025년 2월, Oasis Protocol Foundation은 Sapphire의 핵심 DeFi 프로토콜을 지원하기 위해 1,000만 달러 이상의 재무 유동성을 할당할 계획이라고 발표했으며, 해당 이니셔티브는 2025년 1분기에 시작될 예정입니다.[33] 2025년 12월, Oasis는 전략적 투자 부문을 도입하고 SemiLiquid를 첫 번째 투자 대상으로 선정했습니다.[26] 2026년 3월, Oasis는 Midas의 시리즈 A 라운드 참여를 발표했습니다.[34] 이러한 조치들은 각각 계획된 재무 유동성 할당, 벤처 투자 및 생태계 지원으로 구성되었습니다.
ROSE Token
ROSE는 Oasis Network 내의 네이티브 토큰으로, 가스비 지불, 스테이킹 지원, 위임 및 거버넌스 활동 촉진 등 다양한 역할을 수행합니다.[2]
2024년 9월, Accumulated Finance는 Sapphire에서 최초의 리퀴드 스테이킹(liquid-staking) 프로토콜을 출시했습니다. 이를 통해 ROSE 홀더들은 스테이킹을 통해 유동성을 유지하면서도 생태계에서 사용할 수 있는 리퀴드 토큰을 받을 수 있습니다.[35]
토큰 분배 (Token Distribution)
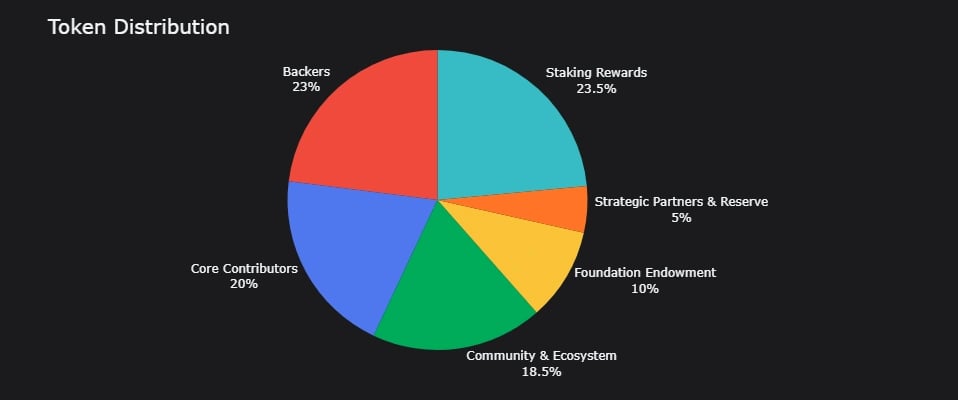
- 23.5% – 스테이킹 보상
- 23% – 후원자 (Backers)
- 5% – 전략적 파트너 및 예비비
- 18.5% – 커뮤니티 및 생태계
- 10% – 재단 기부금
- 20% – 핵심 기여자[15][19]
Privana Finance
2026년 4월 29일, Oasis Protocol Foundation은 제3자 개발자에 대한 지속적인 지원과 더불어 자체 프라이버시 인프라를 기반으로 제품을 구축하는 애플리케이션 레이어 전략을 발표했습니다. 재단은 Privana Finance를 첫 번째 제품으로 식별하며, 이를 프라이빗 거래, 수익 창출 및 자동화를 특징으로 하는 비수탁형(self-custodial) 소비자 제품으로 설명했습니다.[22]
2026년 4월 27일자 Privana SDK 설명에서 Oasis는 Sapphire에서 실행되는 키 위탁(key encumbrance) 구현 방식을 개설했습니다. 이 SDK는 신뢰 실행 환경(TEE) 내부에서 생성된 키를 사용하며, 키는 엔클레이브(enclave) 내에 유지되고 서명은 요청이 프로그래밍 가능한 정책 및 허용 규칙을 충족할 때만 발행됩니다. 사용자는 체인별 공유 금고(vault)를 통해 대상 체인의 자산과 상호작용하며, TEE는 사용자별 잔액을 추적합니다. 이 SDK는 통합 개발자들을 위해 곧 출시될 예정이며, 사용자용 Privana 인터페이스가 개발 중인 것으로 설명되었습니다.[36]

자금 조달
2018년 7월 9일, Oasis Labs는 a16zcrypto, Accel, Binance, DCVC (Data Collective), Electric Capital, Foundation Capital, Metastable, Pantera, Polychain 및 기타 저명한 투자자들로부터 4,500만 달러의 자금을 확보했다고 공개했습니다.[3]
파트너십
- Binance
- Covalent
- Chainstack
- Gnosis Safe Fork
- Personal.AI
- Enshrine Computing
- Celer Network
- Meta
- YuzuSwap
- Nebula Genomics
- Genetica
- Equifax
- Beefy.Finance
- XDAO
- WePiggy
- Multichain
- Bitmark
- Wormhole Network
- BMW Group
- ThetaNuts
- Band Protocol
- API3
- Equalizer
- Tidal
- Sperax
- Darwinia
- StaFi
- Meter
- Anchorage
- MetaMirror
- Zero1 Labs
- Apillon
- Reclaim
- Rehide
- Hats Finance
- Ra1l
- Revolut
- Thorn
- Daosis
- Synternet
- Accumulated Finance
- illumineX
- Dedaub
- PancakeSwap
- Protocol Monster Labs
- Pixel Realm
- XDAO
- OO Predictoor
- deltaDAO
- Rosy
- RIVALZ[16]
- Blockchain Game Alliance[17][18]
잘못된 내용이 있나요?